La sicurezza informatica di Neten è un servizio gestito che integra tecnologie, processi e competenze specialistiche per prevenire, rilevare e gestire le minacce cyber. Il modello CSaaS consente alle aziende di accedere a un presidio di cybersecurity continuativo senza dover costruire internamente un team dedicato.
A chi si rivolge
Il servizio è indicato per aziende che gestiscono dati sensibili o critici, organizzazioni soggette a requisiti normativi, imprese senza un team security dedicato e realtà che vogliono rafforzare la propria postura di sicurezza con un presidio continuativo.
Come operiamo
- Assessment della postura di sicurezza, dell’infrastruttura e dei processi aziendali.
- Identificazione delle vulnerabilità, dei rischi prioritari e delle aree di esposizione.
- Definizione del piano di protezione, remediation e continuità operativa.
- Implementazione delle soluzioni di cybersecurity, backup, business continuity e monitoraggio.
- Presidio continuativo tramite servizi gestiti, NOC/SOC, verifiche periodiche e miglioramento costante.
Business Continuity & Disaster Recovery
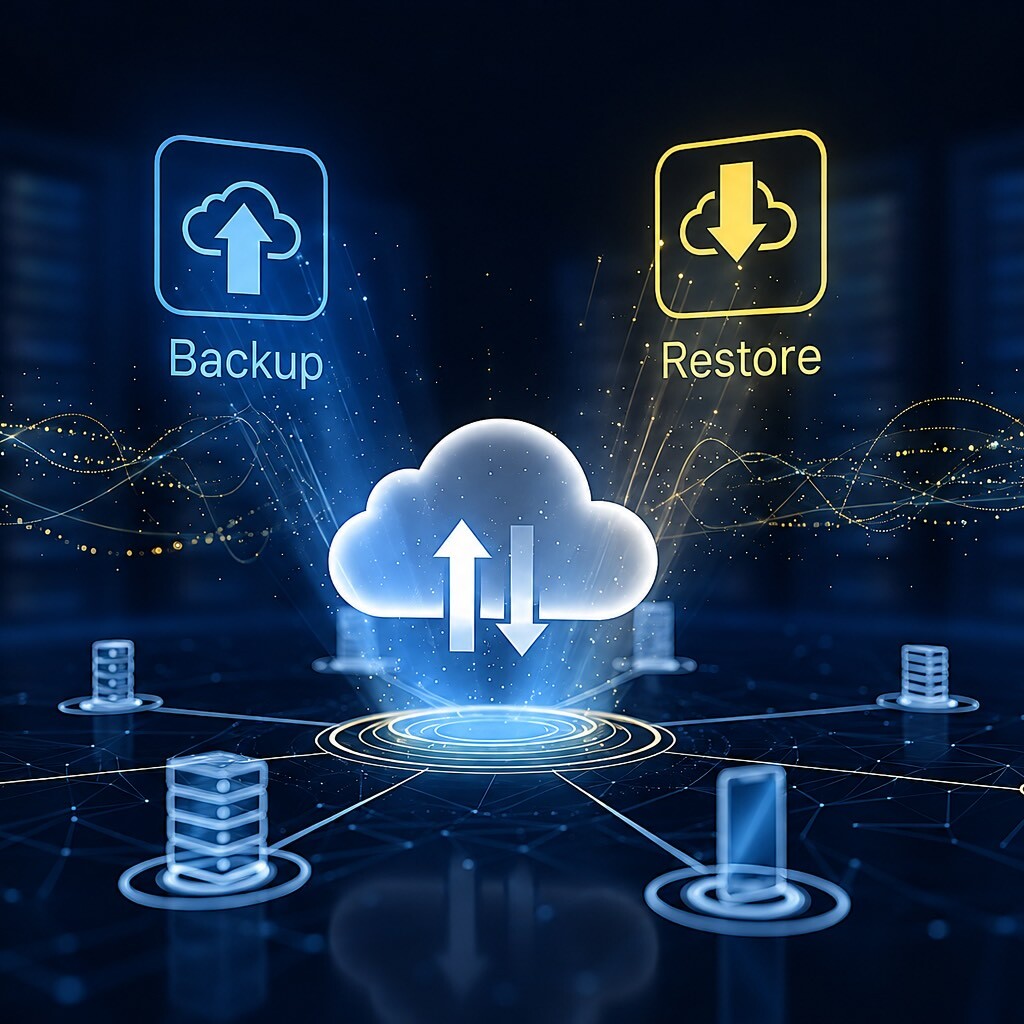
La Business Continuity è la capacità di un'azienda di mantenere o ripristinare le proprie operazioni critiche in caso di evento avverso (attacco informatico, guasto hardware, disastro naturale, errore umano). Neten progetta piani di Business Continuity (BCP) e Disaster Recovery (DRP) su misura, definendo obiettivi RTO (Recovery Time Objective) e RPO (Recovery Point Objective) in linea con le esigenze operative del cliente.
Backup per aziende
Il servizio di Backup gestito di Neten garantisce la protezione dei dati aziendali attraverso politiche di backup automatizzate, verificate e monitorate continuamente. Neten implementa architetture di backup multi-layer (on-premise, off-site, cloud) con cifratura dei dati e test periodici di ripristino per certificare l'effettiva recuperabilità delle informazioni.
Vulnerability Assessment e Penetration Test
Il Vulnerability Assessment (VA) è un'analisi sistematica delle vulnerabilità presenti nell'infrastruttura IT di un'organizzazione. Il Penetration Test (PT) è una simulazione di attacco informatico condotta da esperti Neten per verificare l'efficacia delle misure di sicurezza esistenti. Entrambi i servizi producono un report dettagliato con le vulnerabilità identificate, il loro livello di rischio e le raccomandazioni di remediation.
Network e Security Operations Center
Il NOC (Network Operations Center) di Neten monitora H24 l'infrastruttura di rete e IT del cliente, garantendo la rilevazione e la risoluzione proattiva di anomalie e incidenti. Il SOC (Security Operations Center) monitora in tempo reale gli eventi di sicurezza, analizza le minacce e coordina la risposta agli incidenti di cybersecurity.
Gli elementi di distinzione del servizio Neten
Neten integra sicurezza, infrastruttura, cloud e continuità operativa in un unico modello gestito. Questo consente di affrontare la cybersecurity non come un insieme di strumenti separati, ma come un processo continuativo, misurabile e allineato ai rischi reali dell'organizzazione.